



Expo
ver canal
ver canal
ver canal
ver canal
ver canal
ver canal
ver canal
Cuidados CriticosTéc. QuirúrgicaImagenologíaCuidados de PacientesTIPruebas POCNegocios
Eventos
Webinars

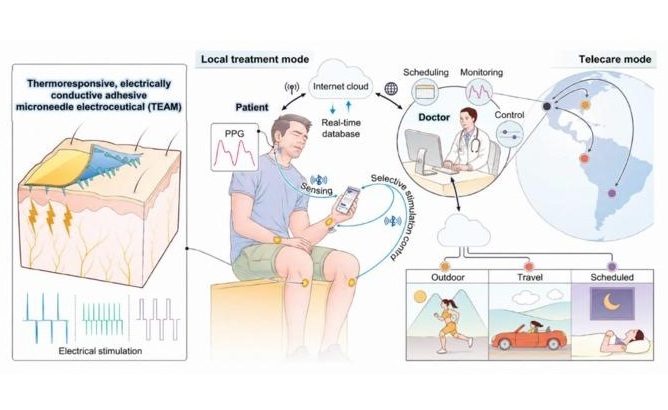
- Dispositivo portátil de microagujas busca permitir el control remoto del alivio del dolor
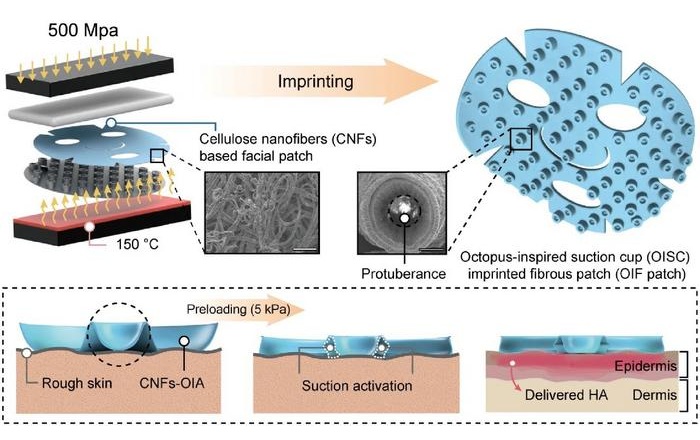
- Parche inspirado en el pulpo mejora la adhesión para administración transdérmica de fármacos
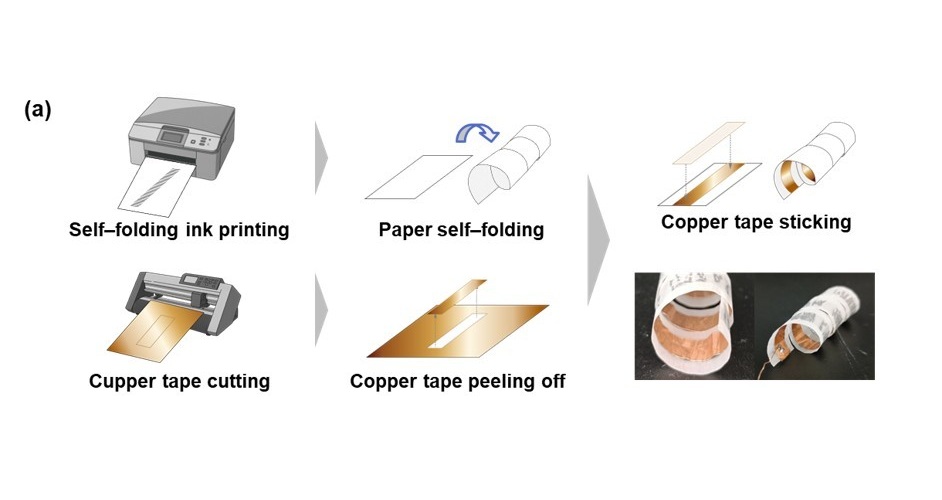
- Sensor de papel autoplegable se adapta al cuerpo sin correas ni adhesivos
- Terapia mediante parches promueve la reparación de la mielina en la esclerosis múltiple
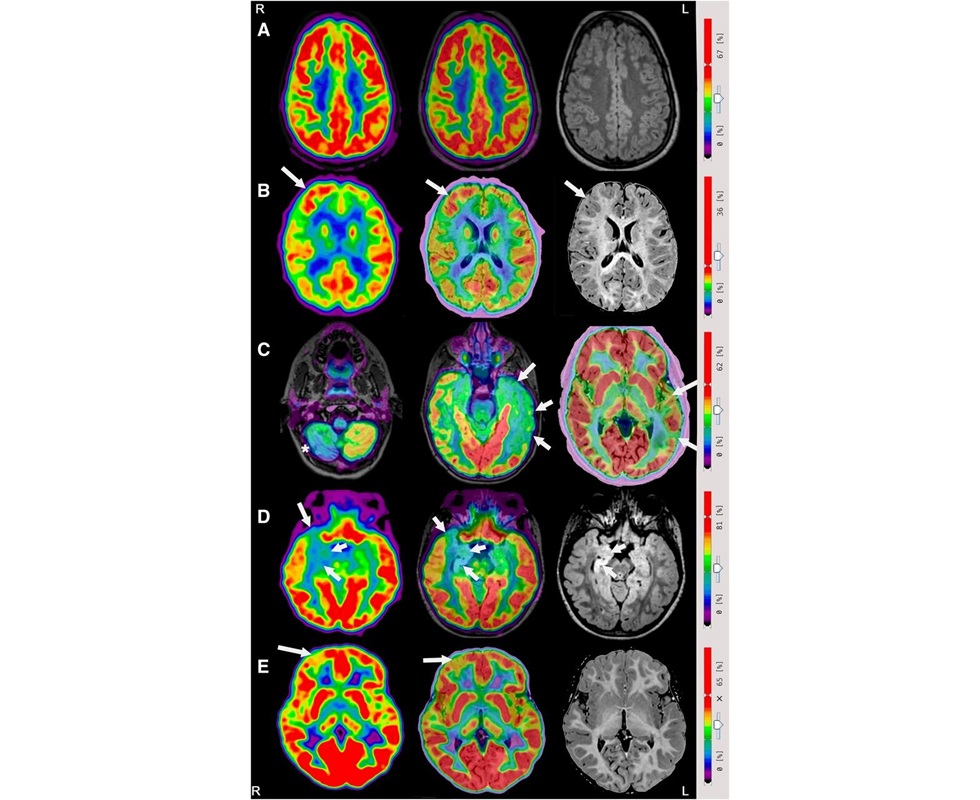
- Sistema de IA multimodal detecta señales tempranas de alerta de crisis de salud mental
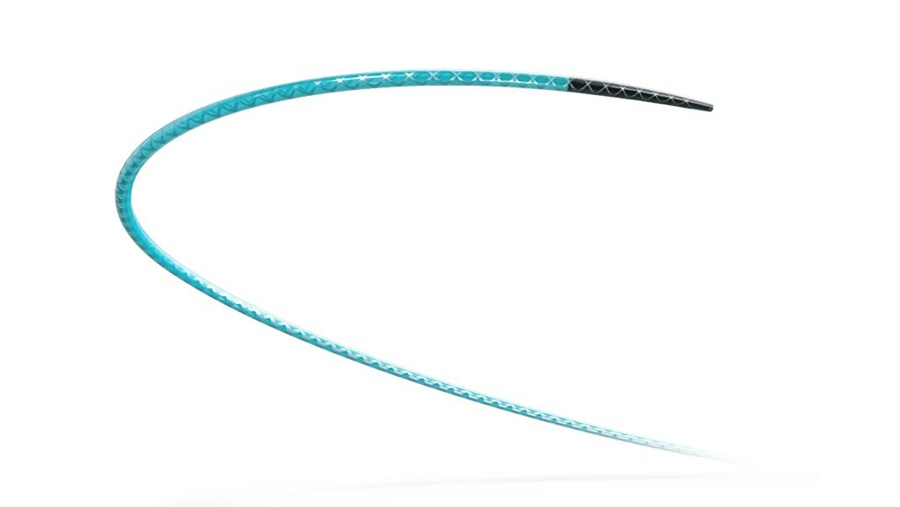
- Nuevo microcatéter mejora el cruce de lesiones en intervenciones coronarias complejas
- Modelo integrado de atención perioperatoria mejora la recuperación en pacientes quirúrgicos mayores
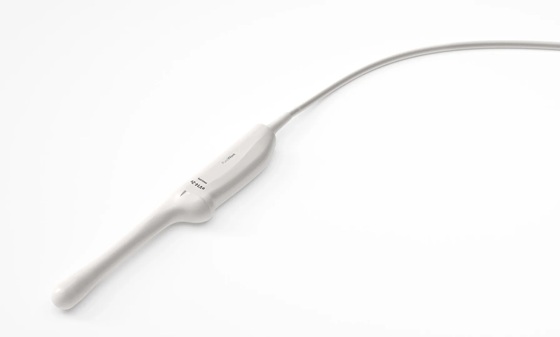
- Nuevo transductor transvaginal mejora la imagenología para ginecología y obstetricia temprana
- La FDA aprueba catéter de doble energía de Abbott para casos complejos de fibrilación auricular
- Sistema móvil de imagenología 3 en 1 avanza la navegación intraoperatoria
- Estudio multicéntrico cuantifica retrasos en atención de pacientes que esperan hospitalización en urgencias
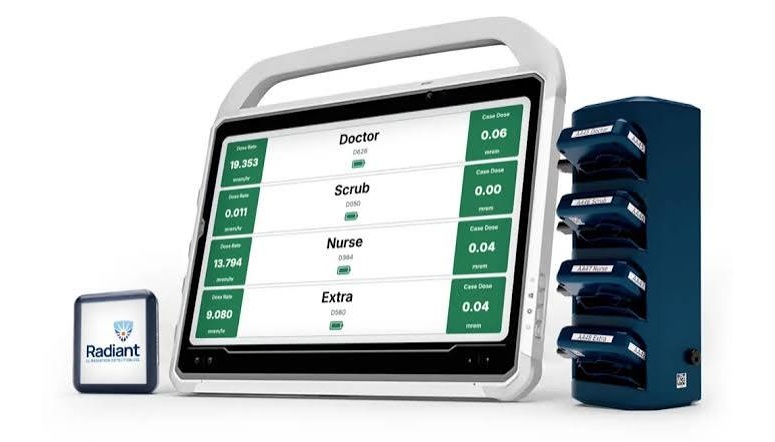
- Monitor de radiación en tiempo real favorece procedimientos guiados por fluoroscopia más seguros
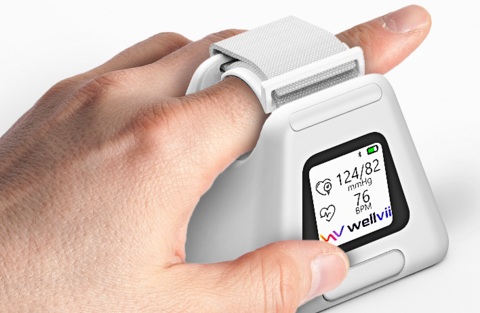
- Dispositivo de manguito para el dedo permite monitoreo de presión arterial en el hogar
- Datos de sueño de dispositivos portátiles predicen la adherencia a la rehabilitación pulmonar
- Dispositivo automático de lavado de vías intravenosas mejora la atención en infusiones
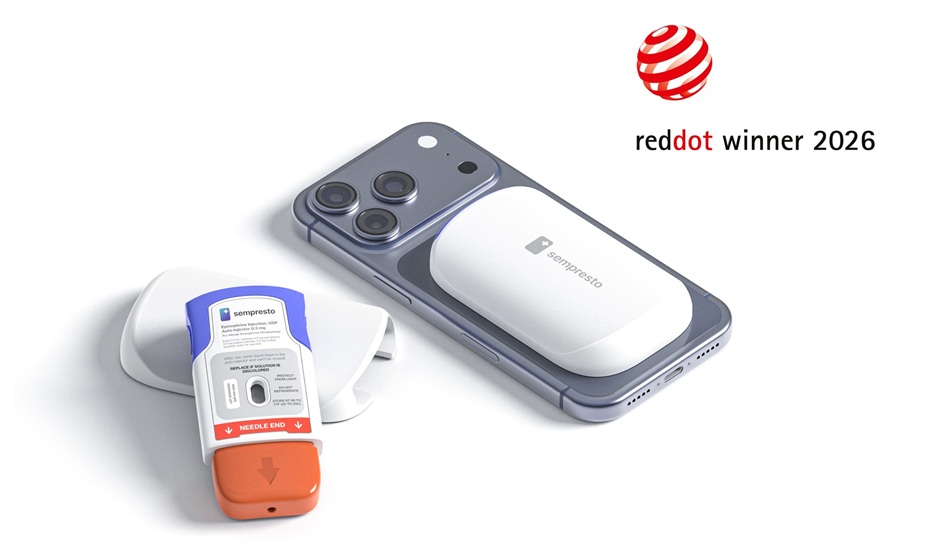
- Autoinyector de epinefrina de epinefrina integrado con smartphone gana premio Red Dot de diseño
- Colaboración entre Philips e Imricor impulsa procedimientos cardíacos guiados por resonancia magnética
- Mercado de hospitales inteligentes se prepara para fuerte crecimiento ante aceleración de la adopción de salud digital
- Danaher completa adquisición de Masimo para ampliar capacidades de monitoreo de pacientes
- Olympus firma una alianza para ampliar el acceso a la terapia endoscópica asistida por robot
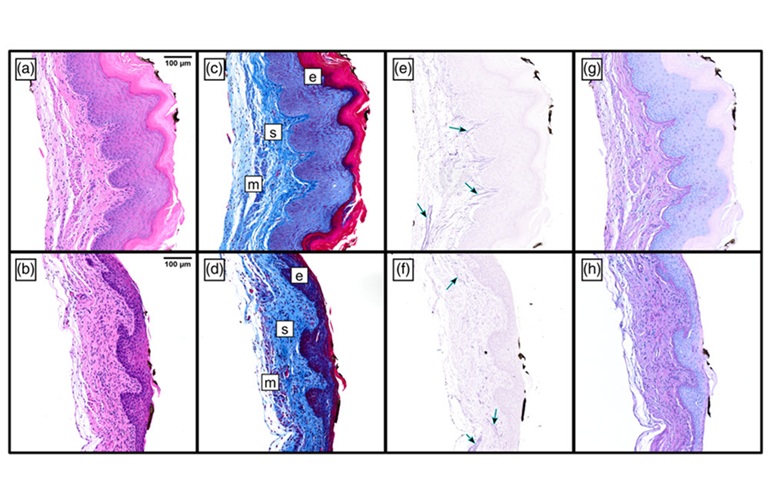
- Prueba óptica no invasiva detecta daño tisular oculto en el prolapso de órganos pélvicos
- Modelo de IA en imágenes predice riesgo de cáncer de mama a cinco años a partir de mamografías 3D
- Firmas de imagen podrían revelar riesgo oculto de enfermedad arterial coronaria
- Plataforma automatizada de ultrasonido musculoesquelético autorizada para evaluar la artritis
- Plataforma automatizada convierte la ecografía de superresolución en biomarcadores vasculares
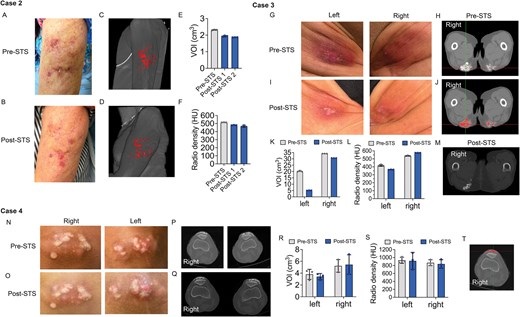
- Herramienta de imagen cuantifica volumen de calcinosis cutis para monitorear tratamiento
- Monitoreo digital de síntomas favorece atención más personalizada del cáncer de mama
- Un programa corto de entrenamiento digital mejora la función motora en la enfermedad de Parkinson
- Nueva plataforma en la nube agiliza flujo de trabajo e informes de endoscopia capsular
- La monitorización con reloj inteligente detecta signos vitales anormales antes de controles rutinarios
- Metasuperficie ultradelgada podría llevar imágenes cuantitativas de fase a dispositivos portátiles
- Pruebas rápidas in situ reducen traslados a urgencias en centros de cuidados a largo plazo
- Lector de inmunoensayo de pruebas POC proporciona análisis cuantitativo de kits de prueba para diagnóstico más preciso
- Sistema de hemostasia de sangre total POC de última generación reconoce necesidades específicas de servicios de emergencia y quirófanos
- Laboratorio portátil permitirá identificación de infecciones bacterianas más rápida y económica en el punto de necesidad
 Expo
- Dispositivo portátil de microagujas busca permitir el control remoto del alivio del dolor
- Parche inspirado en el pulpo mejora la adhesión para administración transdérmica de fármacos
- Sensor de papel autoplegable se adapta al cuerpo sin correas ni adhesivos
- Terapia mediante parches promueve la reparación de la mielina en la esclerosis múltiple
- Sistema de IA multimodal detecta señales tempranas de alerta de crisis de salud mental
- Nuevo microcatéter mejora el cruce de lesiones en intervenciones coronarias complejas
- Modelo integrado de atención perioperatoria mejora la recuperación en pacientes quirúrgicos mayores
- Nuevo transductor transvaginal mejora la imagenología para ginecología y obstetricia temprana
- La FDA aprueba catéter de doble energía de Abbott para casos complejos de fibrilación auricular
- Sistema móvil de imagenología 3 en 1 avanza la navegación intraoperatoria
- Estudio multicéntrico cuantifica retrasos en atención de pacientes que esperan hospitalización en urgencias
- Monitor de radiación en tiempo real favorece procedimientos guiados por fluoroscopia más seguros
- Dispositivo de manguito para el dedo permite monitoreo de presión arterial en el hogar
- Datos de sueño de dispositivos portátiles predicen la adherencia a la rehabilitación pulmonar
- Dispositivo automático de lavado de vías intravenosas mejora la atención en infusiones
- Autoinyector de epinefrina de epinefrina integrado con smartphone gana premio Red Dot de diseño
- Colaboración entre Philips e Imricor impulsa procedimientos cardíacos guiados por resonancia magnética
- Mercado de hospitales inteligentes se prepara para fuerte crecimiento ante aceleración de la adopción de salud digital
- Danaher completa adquisición de Masimo para ampliar capacidades de monitoreo de pacientes
- Olympus firma una alianza para ampliar el acceso a la terapia endoscópica asistida por robot
- Prueba óptica no invasiva detecta daño tisular oculto en el prolapso de órganos pélvicos
- Modelo de IA en imágenes predice riesgo de cáncer de mama a cinco años a partir de mamografías 3D
- Firmas de imagen podrían revelar riesgo oculto de enfermedad arterial coronaria
- Plataforma automatizada de ultrasonido musculoesquelético autorizada para evaluar la artritis
- Plataforma automatizada convierte la ecografía de superresolución en biomarcadores vasculares
- Herramienta de imagen cuantifica volumen de calcinosis cutis para monitorear tratamiento
- Monitoreo digital de síntomas favorece atención más personalizada del cáncer de mama
- Un programa corto de entrenamiento digital mejora la función motora en la enfermedad de Parkinson
- Nueva plataforma en la nube agiliza flujo de trabajo e informes de endoscopia capsular
- La monitorización con reloj inteligente detecta signos vitales anormales antes de controles rutinarios
- China aprueba la primera vacuna inhalable contra la COVID-19 del mundo
- Vacuna en parche contra la COVID-19 combate variantes del SARS-CoV-2 mejor que las agujas
- Pruebas de viscosidad sanguínea predicen riesgo de muerte en pacientes hospitalizados con COVID-19
- ‘Computadora Covid’ usa IA para detectar COVID-19 en exámenes de TC de tórax
- Técnica de resonancia magnética muestra la causa de los síntomas de COVID prolongada
- Metasuperficie ultradelgada podría llevar imágenes cuantitativas de fase a dispositivos portátiles
- Pruebas rápidas in situ reducen traslados a urgencias en centros de cuidados a largo plazo
- Lector de inmunoensayo de pruebas POC proporciona análisis cuantitativo de kits de prueba para diagnóstico más preciso
- Sistema de hemostasia de sangre total POC de última generación reconoce necesidades específicas de servicios de emergencia y quirófanos
- Laboratorio portátil permitirá identificación de infecciones bacterianas más rápida y económica en el punto de necesidad











 Ingresar cliente